Friday, September 5, 2025

Augmenter nos pipelines SecDevOps sur Azure avec des agents IA (2/2)

Ce que nous augmentons (en termes simples)

Nous travaillons avec Azure DevOps et Azure Cloud depuis assez longtemps pour connaître cette vérité: nos pipelines produisent déjà les données/réponses dont nous avons besoin, mais ils les cachent dans des journaux, des métriques et des alertes répartis dans les outils. Les agents de l’IA nous aident à assembler cette histoire. Dans cet article, nous partageons un modèle simple et concret que nous utilisons chez JPSoftWorks pour augmenter SecDevOps sur Azure avec des agents qui surveillent, corrèlent et conseillent, sans gêner l’équipe.


Où l’agent se branche

Notre base de référence nous semble familière : Azure Repos ou GitHub, Azure Pipelines pour CI/CD, portes de sécurité pour SCA/SAST/DAST et déploiements d’atterrissage dans Azure Kubernetes Service (AKS) ou Azure App Service. L’observabilité réside dans Azure Monitor et Application Insights, Defender pour le cloud et Microsoft Defender pour DevOps alimentant les signaux de risque. Cette pile est solide, mais les gens se noient toujours dans l’information. La couche d’agent renverse le scénario en faisant trois choses pour nous:

  1. Enrichir : Capturez les sorties du pipeline, les journaux et les résultats de sécurité; ajoutez du contexte comme les validations récentes, les différences de dépendance, la dérive de l’infrastructure et les tickets de modification.
  2. Corréler : Relier les symptômes aux causes probables. Par exemple, associez un pic de temps de déploiement à un crochet Helm nouvellement ajouté, ou associez une augmentation des vulnérabilités faussement positives à une mise à jour de la règle d’analyse.
  3. Conseiller : Proposer des actions qui s’adaptent à nos garde-fous. Il peut s’agir d’ouvrir automatiquement une PR pour resserrer une politique Azure, de suggérer un changement de parallélisme de test ou d’escalader un incident réel au bon canal d’équipe de service.

Nous plaçons l’agent d’IA sur le chemin d’événement qui existe déjà dans Azure :

  • Ingestion : Azure Pipelines publie des artefacts et des journaux de build/test dans Azure Blob Storage; les données de télémétrie sont transmises à Log Analytics via Azure Monitor et Application Insights. Les signaux de sécurité arrivent de Defender pour le Cloud et de Defender pour DevOps.
  • Bus : Nous reflétons les événements clés dans Event Hubs (ou Service Bus) pour garder l’agent découplé du pipeline (important).
  • Runtime de l’agent : un service léger sur Azure Functions ou un conteneur dans AKS s’abonne à ces événements.
  • Raisonnement + politiques : L’agent utilise nos invites (prompts), règles et playbooks internes, et lorsque nous avons besoin de capacités LLM, nous appelons Azure OpenAI avec un ancrage strict sur notre propre base de connaissances dans Azure AI Search ou un compte de stockage privé.
  • Action : L’agent réécrit les commentaires dans Azure DevOps (fils de discussion PR, résumés de pipeline), crée des branches Git avec des correctifs, file des éléments de travail ADO ou publie des alertes annotées dans Teams. Pour les problèmes d’exécution, il peut ouvrir un incident Sentinel avec des preuves enrichies.

Ce que cela change pour l’observabilité

  • Des journaux bruts aux récits : Au lieu de cinq alertes dans cinq outils, nous obtenons un récit : « Le déploiement a ralenti de 34% depuis le 20 août après l’ajout d’OWASP ZAP à l’étape de publication; envisagez de paralléliser les analyses ou de définir la portée des cibles.
  • Sensibilisation aux tendances : L’agent suit les lignes de base mobiles. Lorsque le temps de construction augmente de 5% par semaine pendant trois semaines, nous en entendons parler avant de le sentir.
  • Priorisation de la sécurité : Les résultats sont classés en fonction de l’exploitabilité, de l’exposition et du rayon d’explosion. Un chemin critique sur un code mort ne saute pas la file d’attente sur un support sur un service Internet.
  • Boucles de rétroaction : L’agent teste ses propres conseils. Si la réduction de la conservation des journaux nuit aux médico-légaux, elle annule la recommandation et explique pourquoi.

Un plan simple dans Azure

Voici un diagramme minimal que nous utilisons pour expliquer le modèle aux équipes. (cliquez pour agrandir)
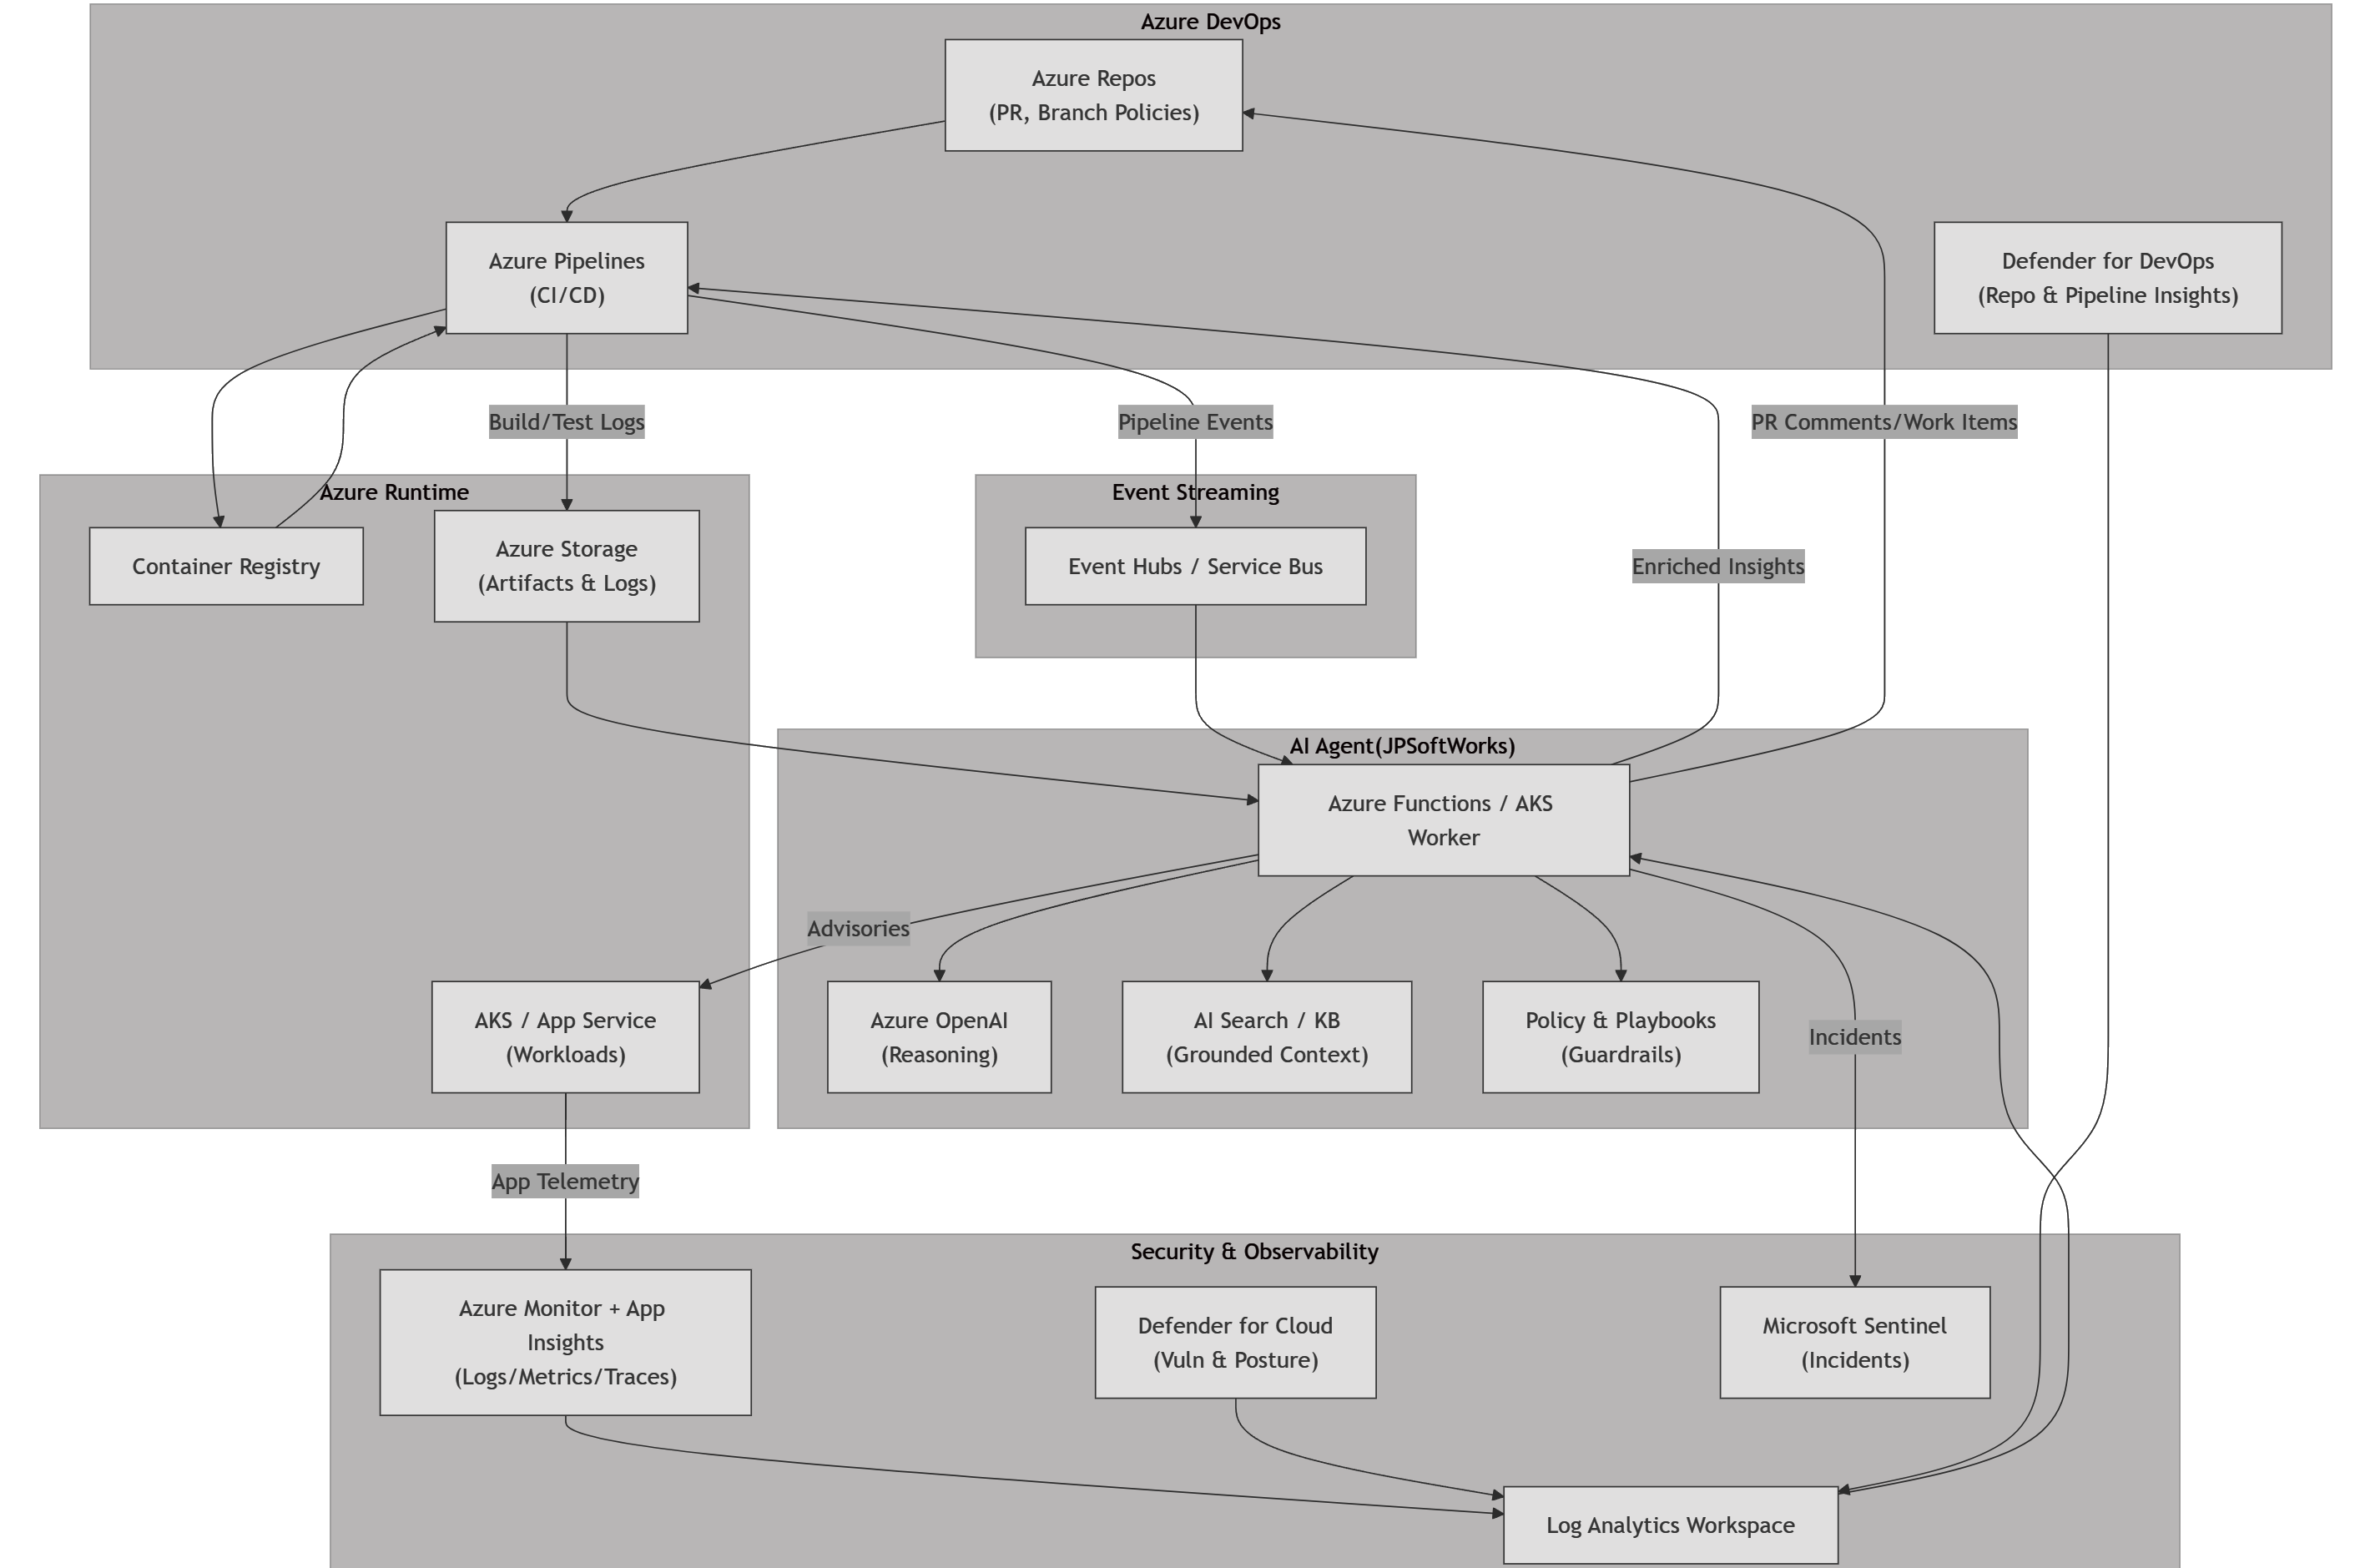


Comment nous l’exploitons en toute sécurité

  • Les limites des données d’abord : l’agent ne voit que ce qu’il doit. Nous étendons les requêtes Log Analytics par service et nous acheminons les secrets via Key Vault. Les appels de LLM sont privés, et la consignation rapide et de réponse est effacée.
  • Expliquez, puis agissez : les conseils sont par défaut; les actions nécessitent soit un runbook avec des types de changements préapprouvés, soit une approbation humaine explicite dans la vérification de la demande de tirage ou du pipeline.
  • Connaissances versionnées : Les playbooks qui guident l’agent sont versionnés comme du code et validés dans des pipelines non producteurs.
  • Contrôle des coûts : Nous regroupons les événements, utilisons la génération augmentée de récupération uniquement lorsque cela est nécessaire et mettons en cache le raisonnement préalable pour les problèmes répétés.

Cas d’utilisation du jour 1:

  1. Détecteur de dérive de pipeline : Alertez lorsque l’ordre des étapes, les conditions ou les budgets de temps changent considérablement; ouvrez un PR pour rétablir les normes.
  2. Réducteur de bruit pour les analyses de sécurité : regroupez les doublons, supprimez les familles connues et reclassez-les par chemins d’exposition découverts à partir d’Azure Resource Graph.
  3. Chien de garde SLO : surveillez les budgets d’erreurs à partir d’App Insights; si le taux d’utilisation dépasse la politique, l’agent met en pause les déploiements risqués et propose un retour en arrière avec des liens vers des traces défaillantes.
  4. Coach en risque de dépendance : Lorsqu’un nouveau colis atterrit, l’agent vérifie les fenêtres de support et les vulnérabilités transitives, puis propose une solution de rechange ou une stratégie d’épinglage plus sûre.

Conclusion : nous conservons notre pile Azure existante. Nous ajoutons simplement un agent qui écoute plus attentivement, relie les points plus rapidement et nous pousse à prendre de meilleures décisions.

Augmenting SecDevOps Pipelines with AI Agents on Azure (part 2/2)


What we’re augmenting (in plain terms)

We’ve been hands-on with Azure DevOps and Azure cloud long enough to know this truth: our pipelines already produce the answers we need, but they hide them in logs, metrics, and alerts spread across tools. AI agents help us stitch that story together. In this post we share a simple, concrete pattern we use at JPSoftWorks to augment SecDevOps on Azure with agents that watch, correlate, and advise—without getting in the team’s way.


Where the agent plugs in

Our baseline looks familiar: Azure Repos or GitHub, Azure Pipelines for CI/CD, security gates for SCA/SAST/DAST, and deploys landing in Azure Kubernetes Service (AKS) or Azure App Service. Observability lives in Azure Monitor and Application Insights, with Defender for Cloud and Microsoft Defender for DevOps feeding risk signals. That stack is solid, but people still drown in information. The agent layer flips the script by doing three things for us:

  1. Enrich: Capture pipeline outputs, logs, and security findings; add context like recent commits, dependency diffs, infra drift, and change tickets.
  2. Correlate: Link symptoms to likely causes. For example, tie a spike in time-to-deploy to a newly added Helm hook, or associate a rise in false-positive vulns with a scanner rule update.
  3. Advise: Propose actions that fit our guardrails. That might be auto-opening a PR to tighten an Azure Policy, suggesting a change in test parallelism, or escalating a real incident to the right service team channel.

We place the AI agent on the event path that already exists in Azure:

  • Ingest: Azure Pipelines publishes build/test artifacts and logs to Azure Blob Storage; telemetry flows into Log Analytics via Azure Monitor and Application Insights. Security signals arrive from Defender for Cloud and Defender for DevOps.
  • Bus: We mirror key events to Event Hubs (or Service Bus) to keep the agent decoupled from the pipeline.
  • Agent runtime: A lightweight service on Azure Functions or a container in AKS subscribes to those events.
  • Reasoning + policies: The agent uses our in-house prompts, rules, and playbooks, and when we need LLM capabilities we call Azure OpenAI with strict grounding against our own knowledge base in Azure AI Search or a private storage account.
  • Action: The agent writes comments back to Azure DevOps (PR threads, pipeline summaries), creates Git branches with fixes, files ADO work items, or posts annotated alerts to Teams. For runtime issues it can open a Sentinel incident with enriched evidence.

What it changes for observability

  • From raw logs to narratives: Instead of five alerts in five tools, we get one narrative: “Deployment slowed by 34% since Aug 20 after adding OWASP ZAP to release stage; consider parallelizing scans or scoping targets.”
  • Trend awareness: The agent tracks moving baselines. When build time creeps 5% weekly for three weeks, we hear about it before we feel it.
  • Security prioritization: Findings get ranked by exploitability, exposure, and blast radius. A critical on a dead code path doesn’t jump the queue over a medium on an internet-facing service.
  • Feedback loops: The agent tests its own advice. If shortening log retention hurts forensics, it rolls back the recommendation and explains why.

A simple Azure blueprint

Here’s a minimal diagram we use to explain the pattern to teams. (click to expand)

Diagram


How we run it safely

  • Data boundaries first: The agent only sees what it must. We scope Log Analytics queries per service, and we route secrets through Key Vault. LLM calls are private, with prompt/response logging scrubbed.
  • Explain, then act: Advice is default; actions require either a runbook with pre-approved change types or explicit human approval in the PR or pipeline check.
  • Versioned knowledge: The playbooks that guide the agent are versioned like code and validated in non-prod pipelines.
  • Cost controls: We batch events, use Retrieval-Augmented Generation only when needed, and cache prior reasoning for repeated issues.

Day-one use cases

  1. Pipeline drift detector: Alert when stage order, conditions, or time budgets change materially; open a PR to restore standards.
  2. Noise reducer for security scans: Group duplicates, suppress known-benign families, and re-rank by exposure paths discovered from Azure Resource Graph.
  3. SLO watchdog: Watch error budgets from App Insights; if burn rate exceeds policy, the agent pauses risky deploys and proposes a rollback with links to failing traces.
  4. Dependency risk coach: When a new package lands, the agent checks support windows and transitive vulns, then proposes a safer alternative or pin strategy.

Bottom line: we keep our existing Azure stack. We just add an agent that listens harder, connects dots faster, and nudges us toward better decisions.

Thursday, September 4, 2025

Augmenter nos pipelines SecDevOps avec des agents IA (1/2)


Pourquoi l’IA a naturellement sa place dans le SecDevOps

Si vous nous connaissez, vous savez que nous avons toujours pensé que le SecDevOps repose sur un équilibre: sécurité, développement et opérations doivent avancer ensemble, sans ralentir la livraison, tout en restant solides et sécurisés. Aujourd’hui, avec l’arrivée des agents IA, nous voyons une nouvelle occasion d’aller plus loin. L’IA peut nous aider à observer, interpréter et même anticiper ce qui se passe dans nos pipelines. Cela signifie plus de contexte pour les équipes, une réponse plus rapide aux changements, et une meilleure utilisation des données déjà produites.


Nos pipelines génèrent déjà une masse d’informations : journaux de build, résultats de tests, vérifications de dépendances, scans de vulnérabilités, métriques de déploiement, données de monitoring. Les humains savent reconnaître des schémas, mais pas à la vitesse et à l’échelle nécessaires. Les agents IA, eux, sont conçus pour extraire les signaux pertinents de ce bruit. En les intégrant dans nos pratiques, nous ajoutons un observateur qui voit tout, qui se souvient des tendances passées et qui s’adapte aux nouveaux risques.

L’objectif n’est pas de remplacer les ingénieurs ou analystes, mais de leur donner une vision plus claire pour agir plus vite et plus juste.

Une observabilité enrichie

L’observabilité reste un défi central dans le SecDevOps. Savoir qu’il y a une erreur ne suffit pas : il faut comprendre pourquoi. Les agents IA peuvent aider à :

  • Détecter des anomalies dans les journaux et sorties que les règles d’alerte classiques manquent.
  • Suivre des évolutions subtiles comme une lente dégradation des performances ou des pics de faux positifs.
  • Offrir des explications contextuelles, reliant les problèmes à un changement de code, une mise à jour de dépendance ou un décalage d’infrastructure.

Les journaux deviennent alors une source vivante d’intelligence.

Anticiper les incidents

Les pipelines évoluent sans cesse : nouveaux outils, dépendances mises à jour, nouvelles pratiques de déploiement. Les agents IA peuvent surveiller ces changements et signaler quand ils introduisent des effets inattendus. Par exemple, si une bibliothèque mise à jour entraîne une augmentation des alertes de sécurité, ou si une nouvelle stratégie de déploiement complique les retours arrière, l’IA peut faire le lien rapidement.

C’est là que la dimension humaine prend toute son importance : grâce à de meilleures informations, les équipes passent moins de temps à éteindre des incendies et plus de temps à renforcer la qualité.

De la donnée à la décision

La vraie valeur ajoutée vient de la prise de décision :

  • Prioriser les vulnérabilités avec du contexte, plutôt qu’une simple liste brute.
  • Ajuster les pipelines avant que des petites inefficacités ne deviennent des goulets d’étranglement.
  • Réagir aux incidents de sécurité avec plus de précision grâce à une analyse déjà pré-filtrée par l’IA.

Quand les équipes ont confiance dans les signaux de leurs pipelines, elles avancent plus vite et plus sereinement.

Notre vision

Chez JPSoftWorks, nous expérimentons l’intégration d’agents IA à des points clés de nos workflows SecDevOps. Pour nous, ce n’est pas une question de mode ou de jolis graphiques. C’est un moyen d’apporter plus de clarté aux développeurs, aux opérationnels et aux experts sécurité. Cela renforce autant la culture que la technologie : des équipes mieux soutenues collaborent mieux et innovent avec plus de confiance.

L’IA ne simplifie pas tout d’un coup. Mais elle rend le SecDevOps plus éclairé. Et des pipelines éclairés sont la base d’une livraison logicielle sécurisée et durable.

Restez avec nous pour la deuxième partie, demain, lorsque nous vous montrerons comment implémenter cette pratique. 

Augmenting SecDevOps Pipelines with AI Agents (1/2)


Why AI Fits Naturally into SecDevOps

As many of you know by now, we've always believed that SecDevOps is about balance: security, development, and operations working together in a way that doesn't slow delivery but still keeps everything secure and resilient. Now, with the rise of AI agents, we see new opportunities to push that balance even further. AI can help us observe, interpret, and even predict what's happening inside our pipelines. That means more context for teams, faster response to change, and smarter use of the data we already generate.

Our pipelines already generate a flood of signals: build logs, test results, dependency checks, vulnerability scans, deployment metrics, and runtime monitoring data. Humans are good at spotting patterns, but we can't keep pace with the sheer volume. AI agents excel at surfacing meaningful insights from this noise. By layering them into SecDevOps, we give ourselves an assistant that watches everything, remembers past trends, and adapts to evolving risks.

This isn't about replacing engineers or security analysts. It's about giving them a set of lenses to see more clearly, so they can act on the right information at the right time.


Observability with More Depth

One of the toughest challenges in SecDevOps is observability. We need to know not only whether something failed, but why. AI agents can augment this by:

  • Detecting anomalies in logs and outputs that aren't obvious to standard alert rules.
  • Tracking subtle changes in pipeline behavior over time, like increasing build durations or rising false positives in scans.
  • Providing contextual explanations so teams can interpret issues in relation to code changes, dependency updates, or infrastructure drift.

Instead of treating logs as static output, we're able to turn them into living intelligence.

Another powerful capability is trend detection. Pipelines evolve constantly: new tools get integrated, dependencies shift, developers try different practices. AI agents can monitor these changes and highlight when something introduces unexpected side effects. For example, if a library upgrade correlates with a spike in security scan alerts, or a new deployment pattern leads to slower rollback times, the AI can connect those dots faster than manual analysis.

This is where the human side of SecDevOps matters most. By providing better context, AI frees our teams from reactive firefighting and gives them space to make proactive improvements.

From Data to Decisions

The ultimate value of AI in our pipelines comes from how it shapes decision-making. With more accurate and timely observability, teams can:

  • Prioritize vulnerabilities with real context instead of raw CVE lists.
  • Adjust pipelines before small inefficiencies turn into bottlenecks.
  • Respond to security incidents with more precision, since the AI agent has already narrowed down likely root causes.

We've seen that when engineers trust the signals coming from their pipelines, they spend less time second-guessing alerts and more time building secure features.

Our Path Forward

At JPSoftWorks, we're experimenting with embedding AI agents at key points in our SecDevOps workflows. For us, it's not about flashy dashboards or buzzwords. It's about giving developers, operators, and security professionals a clearer picture of what's happening, without drowning them in noise. We believe this approach strengthens culture as much as technology: when teams feel supported by their tools, they collaborate better and take smarter risks.

AI won't make SecDevOps easier overnight, but it will make it more informed. And informed pipelines are the foundation of secure, resilient software delivery.

Join us tomorrow for part two, how to implement such a process in your existing pipelines.


Wednesday, September 3, 2025

Vibe Coding: Are Humans an asset or a threat?

As usual, our people are our salvation


We’ve seen cybersecurity evolve: from basement script kiddies to AI-fueled threats. And yet as we enter late 2025, Alan Shimel’s article
 “Distraction is the New Zero‑Day: The Human Risk We Keep Ignoring” rings truer than ever. It’s not ransomware or deepfake scams causing the most damage: it’s good old distraction. According to KnowBe4 research, 43 % of breaches are traced back to employee distraction, outpacing training gaps (41 %), pressure to act fast (33 %), fatigue (31 %), and even the sophistication of the threats (17.1 %) (Security Boulevard).


That’s a stark reminder: no matter how advanced your tech, if people are juggling too much, security unravels.

Enter vibe coding: how some teams will distinguish themselves. It’s not just a buzzword. It’s code being co‑authored by AI copilots like Microsoft Copilot, Claude, or ChatGPT. This new paradigm has arrived, and it's not just changing how we write code: it’s shaking up how security must be woven in. After all, we aren't there to slow you down in your endeavors.

Our processes are our weapons.

Here’s how we bridge that gap:

  • Humans stay in control. AI is a tool, not an operator. It can craft and suggest: but accountability remains decidedly human.
  • Security belongs in the flow. AI accelerates development: but without thoughtful guardrails, it opens doors for blind spots. We bake in safe defaults, code reviews, prompts that call out risky patterns.
  • Awareness is the ultimate defense. In a distracted, hyper‑speed environment where AI suggestions flood the screen, our attention becomes the firewall. As Shimel cautions, distraction is the real zero‑day. Let’s guard against that, not just bug fixes.

At JPSoftWorks, we don’t just welcome vibe coding: we help organizations use it wisely. Because in a world where AI supports coding, the strongest security asset remains human intuition: if given the space, context, and tools to do its thing.

L'humain dans le "vibe coding": Un atout ou un risque additionnel?

L'les personnes à la rescousse


Nous avons vus la cybersécurité évoluer: from des pirates amateurs aux menaces IA. Mais fin 2025, l’article d’Alan Shimel "
Distraction is the New Zero‑Day : The Human Risk We Keep Ignoring" résonne clairement. Ce ne sont ni les ransomwares ni les deepfakes qui causent le plus de dégâts: c’est la distraction. D’après une étude KnowBe4, 43 % des incidents sont liés à la distraction des employés, quand le manque de formation atteint 41%, la pression 33%, l’épuisement 31%, et la sophistication des attaques seulement 17,1% (Security Boulevard, IT Pro).


Un signal fort: peu importe la robustesse de vos technologies, si les gens sont surchargés, la sécurité se fissure.

Voici comment nous abordons cela via le vibe coding, version 2025 chez JPSoftWorks: Ce n’est pas un simple terme tendance. C’est du code co-réalisé avec des copilotes IA comme Microsoft Copilot, Claude ou ChatGPT. Une nouvelle ère du développement est là, et elle impose de repenser la sécurité. Après tout on est pas là pour tenter de freiner vos élans.

Les processus sont nos défenses.

Notre approche :

  • L’humain garde la main. L’IA est un outil, pas un décideur. Elle peut suggérer ou rédiger: mais la responsabilité reste humaine.
  • La sécurité fait partie du flux. L’IA accélère l’écriture, mais sans garde-fous, elle laisse des angles morts. On intègre des prompts sûrs, des revues de sécurité, des configurations défensives.
  • La conscience humaine est la vraie protection. Dans un monde où la distraction nous guette et les suggestions IA pullulent, notre attention devient le pare-feu. Comme Shimel l’alerte, la distraction est la faille zéro. Préservons-la, pas seulement les patchs.

Chez JPSoftWorks, on ne se contente pas d’adopter le vibe coding: on aide les équipes à l’utiliser correctement. Parce que dans un monde où l’IA assiste le code, l’atout sécurité le plus solide reste l’intuition humaine: à condition qu’on lui donne l’espace, le contexte et les outils.

Tuesday, August 26, 2025

AI Code Generation: Superpower or Security Blindfold?

 At JPSoftWorks, we like to say: “Speed without security is just chaos with better sneakers.”

The rise of AI-powered code assistants has been breathtaking. A third of organizations already generate most of their code through AI, yet fewer than one-in-five have actual policies for how to use these tools. That’s like building a skyscraper with a jetpack: impressive to watch, terrifying for those inside.


The numbers are stark:

  • 98% of organizations experienced code-related breaches this past year (up from 91%).
  • Over 80% knowingly shipped vulnerable code to production.
  • In North America, only 51% of orgs say they’ve adopted DevSecOps practices at all. (It's less in the Montreal metropolitan area: 30%).*

It isn’t hard to see the problem. AI is turbocharging our pipelines, but without security guardrails, it’s pouring fuel onto already smoldering vulnerabilities.

Where AI Meets SecDevOps (and Stumbles)

AI assistants can suggest code that “works,” but rarely code that works securely. Input validation? Dependency hygiene? Secure defaults? Often left out. And when developers trust the machine too much, we get what we call “vibe-driven coding.” It compiles, it runs, it even looks elegant, until someone discovers it also opens a backdoor.

The JPSoftWorks Take:

From our perch, the fix isn’t to throw away AI. It’s to govern it.

  • Tag & Track AI-generated code: Know what came from the bot, and treat it with extra suspicion.
  • Shift-Left Security: Plug SAST, DAST, IaC scans right into your CI/CD pipeline, before code hits prod.
  • Human Review is Non-Negotiable: An AI can’t be accountable. Your devs can. Put human reviews in the pipeline as well.
  • Secure Prompting: Teach teams to request security-aware outputs (“with input validation,” “using parameterized queries”).
  • Policy, Policy, Policy: No more Wild West AI. Organizations need to set boundaries on how assistants are used.

Closing Thought

AI is the intern who types really, really fast. It doesn’t know your compliance frameworks, it doesn’t care about your threat model, and it has no sense of shame when it hands you vulnerable code. That’s your job.

Don't wait until your shop become the source of a breach. Let’s use the jetpack, but with a parachute, a helmet, and a solid flight plan.

Links:
AI Code Generation Creates Blind Spots in DevSecOps

Théâtre de la sécurité infonuagique: pourquoi les "meilleures pratiques" d'Azure ne vous sécurisent pas réellement (Avec blogueur invité Joshua Copeland)

Seule, une "checklist" ne vaut rien. Joshua Copeland et Jean-Paul Lizotte Image générée par l'IA. Tout le monde aime...